
مرجع تخصصی اتوماسیون و نگهداری هوشمند · نسخه ۲۰۲۶
نگهداری و تعمیرات پیشگویانه (PdM) چیست؟
از دادههای حسگر و تحلیل ارتعاش تا تشخیص عیب، پیشبینی عمر باقیمانده تجهیزات و تصمیم تعمیراتی مبتنی بر ریسک؛ یک راهنمای مهندسی جامع برای صنعت.

تصویر مفهومی؛ اعداد داشبورد نمایشیاند و بیانگر وضعیت تجهیزات واقعی نیستند.
خلاصه مدیریتی
نگهداری و تعمیرات پیشگویانه (Predictive Maintenance یا PdM) با استفاده از دادههای واقعی عملکرد تجهیزات، نشانههای تخریب را شناسایی و ریسک خرابی آینده را تخمین میزند. هدف آن صرفاً تشخیص یک هشدار نیست؛ بلکه انتخاب زمان و نوع مداخلهای است که ایمنی، دسترسپذیری و هزینه چرخه عمر دارایی را بهبود دهد.
PdM یک راهبرد نگهداری دادهمحور است که با اندازهگیری وضعیت ماشین، تحلیل روند تغییرات و استفاده از مدلهای فیزیکی، آماری یا یادگیری ماشین، احتمال بروز خرابی در یک افق زمانی مشخص یا عمر مفید باقیمانده تجهیز را برآورد میکند.
سه مرحله اصلی عبارتاند از Anomaly Detection برای شناسایی رفتار غیرعادی، Fault Diagnosis برای تشخیص نوع یا منشأ عیب و Prognostics برای پیشآگاهی از روند تخریب. هر سامانه ثبت داده یا هشدار آستانهای، بهتنهایی PdM کامل محسوب نمیشود.
از داده خام تا تصمیم تعمیراتی: PdM چگونه کار میکند؟
در یک سناریوی صنعتی، سنسور ابتدا کمیتی فیزیکی مانند شتاب ارتعاش را اندازهگیری میکند. سامانه دادهبرداری سیگنال را به واحد مهندسی معتبر تبدیل میکند، اطلاعاتی مانند سرعت شفت و بار را به آن میافزاید و الگوریتم تحلیلی وضعیت جدید را با الگوی سالم مقایسه میکند. اگر انحرافی وجود داشته باشد، مرحله عیبیابی بررسی میکند آیا علت آن تغییر بار، تغییر شرایط فرآیند، خطای سنسور یا مکانیسم خرابی واقعی است. مرحله پیشآگاهی سپس سناریوهای آینده را تخمین میزند و تصمیم نهایی با توجه به پیامد خرابی و محدودیت تولید اتخاذ میشود.
تمایز اصلی: پایش وضعیت ممکن است فقط بگوید «ارتعاش افزایش یافته»، تشخیص عیب بگوید «نشانههای سازگار با عیب رینگ خارجی مشاهده شده» و پیشآگاهی بگوید «احتمال رسیدن به حد تعریفشده طی دو هفته آینده افزایش یافته است». هیچیک از این سطوح نباید بدون بررسی شواهد، قطعیت بیشتر از توان داده و مدل ادعا کند.
چه زمانی PdM انتخاب مناسبی نیست؟
برای قطعه کمهزینهای که تعویض آن چند دقیقه زمان میبرد، تجهیز فاقد نشانه هشدار، یا خرابی کاملاً تصادفی با زمان هشدار بسیار کوتاه، نصب سامانه پیچیده پایش ممکن است توجیه نداشته باشد. تحلیل RCM و هزینه چرخه عمر باید نشان دهد که منفعت مورد انتظار از هزینه حسگر، مهندسی، ارتباطات و نگهداری مدل بیشتر است. همچنین برخی بازرسیهای دورهای و الزامات ایمنی حتی در صورت وجود مدل PdM حذف نمیشوند.

تصویر مفهومی مقایسه رویکردهای نگهداری؛ از خرابی ناگهانی تا تصمیم مبتنی بر پیشبینی.
| راهبرد | مبنای تصمیم | نمونه کاربرد | محدودیت |
|---|---|---|---|
| Reactive | پس از خرابی | قطعه غیرحیاتی و ارزان | توقف پیشبینینشده |
| PM | تقویم یا ساعت کار | سرویس دورهای | امکان سرویس غیرضروری |
| CBM | وضعیت فعلی | هشدار افزایش ارتعاش | فاصله تا خرابی لزوماً مشخص نیست |
| PdM | روند، احتمال خرابی و RUL | پیشآگاهی خرابی یاتاقان | نیازمند داده و اعتبارسنجی |
| Prescriptive | بهینهسازی اقدام | زمانبندی تعویض با لحاظ تولید | پیچیدگی تصمیم و مدل |
انتخاب رویکرد مناسب به اهمیت دارایی، پیامدهای ایمنی، مکانیسم خرابی و هزینه مداخله بستگی دارد؛ بنابراین ترکیب چند راهبرد اغلب بهتر از تحمیل PdM به تمام تجهیزات است.
مثال مقایسهای: خرابی یاتاقان یک پمپ حیاتی
در رویکرد واکنشی، پمپ تا وقوع خرابی کار میکند و توقف احتمالی تولید پذیرفته میشود. در PM، بلبرینگ طبق ساعت کارکرد یا دستورالعمل سازنده تعویض میشود، حتی اگر هنوز سالم باشد. در CBM، عبور مقدار ارتعاش یا دما از حد مشخص باعث بازرسی میشود. در PdM، روند ویژگیهای ارتعاشی، شرایط بار و احتمال عبور از حد خرابی طی یک افق زمانی تحلیل میشود تا تعمیر برای یک توقف هماهنگ برنامهریزی شود. در نگهداری تجویزی، گزینههای «کاهش بار»، «تعویض در توقف هفته آینده» و «تعویض فوری» با هزینه و ریسک مقایسه میشوند.
نقش منحنی P–F در انتخاب فاصله پایش
نقطه P زمانی است که خرابی بالقوه با روش پایش قابل شناسایی میشود و نقطه F زمان بروز خرابی عملکردی تعریفشده است. فاصله P–F برای هر حالت خرابی، شرایط بهرهبرداری و روش پایش متفاوت است. اگر این فاصله بسیار کوتاهتر از زمان آمادهسازی تعمیر باشد، حتی تشخیص دقیق نیز امکان اقدام مؤثر را فراهم نمیکند. بنابراین تناوب نمونهبرداری و سرعت واکنش باید از پنجره تصمیمگیری واقعی تجهیز استخراج شوند؛ نه از یک قاعده عمومی و ثابت.

شکل ۱ ـ معماری مرجع PdM؛ جریان داده، تحلیل و بازخورد فرآیند تعمیرات.
Physical & Sensing
شتابسنج، RTD، اندازهگیری جریان، سرعت، فشار، دبی و وضعیت روغن با نصب و کالیبراسیون صحیح.
DAQ & Edge
نمونهبرداری، فیلتر ضدعلیاسینگ، همزمانسازی، FFT و استخراج ویژگی نزدیک تجهیز.
Connectivity
OPC UA، MQTT و سایر ارتباطات صنعتی با تفکیک امن OT/IT و کنترل دسترسی.
Historian / Data Platform
ذخیره سیگنال خام و ویژگیها همراه شناسه دارایی، مهرزمانی، واحد و کیفیت داده.
Analytics / MLOps
مدل ناهنجاری، تشخیص عیب، پیشآگاهی، پایش Drift و نسخهبندی مدل.
CMMS / EAM
ارزیابی هشدار، صدور درخواست کار، برنامهریزی تعمیر و ثبت نتیجه واقعی.
استانداردسازی جریان داده و تفکیک لایه OT از IT
در معماری عملیاتی، ارتباط سنسور با DAQ از جنس ثبت سیگنال فیزیکی است؛ ارتباط DAQ با Edge از جنس انتقال داده با زمان دقیق و کیفیت قابل ردگیری است؛ ارتباط Edge با Historian یا بستر پیامرسان میتواند از OPC UA یا MQTT بهره ببرد. ارسال داده به ابر الزام نیست: در صنایع دارای محدودیت حاکمیت داده، استقرار محلی گزینه معتبری است. از ارسال فرمان کنترلی از مدل AI به PLC یا SIS بدون تحلیل خطر، طراحی امنیتی و اعتبارسنجی مستقل باید اجتناب شود.
طراحی شناسه تجهیز و مدل داده
هر رکورد بهتر است شامل شناسه یکتای تجهیز، شناسه حسگر، موقعیت اندازهگیری (مثلاً DE/NDE)، جهت محوری یا شعاعی، زمان UTC، واحد، نرخ نمونهبرداری، وضعیت کالیبراسیون و کیفیت داده باشد. رکورد تحلیل نیز باید شماره نسخه مدل، نسخه ویژگیها، بازه داده ورودی، امتیاز هشدار و شواهد تشخیصی را ثبت کند. نبود همین فراداده باعث میشود داده دو حسگر یا دو دوره تعمیرات بهاشتباه با هم مقایسه شوند.
الگوی نگهداری داده
تمام موجهای خام لازم نیست برای همیشه ذخیره شوند. یک سیاست پیشنهادی شامل ذخیره مداوم ویژگیهای خلاصه، نگهداری قطعات موج خام در بازههای دورهای و ثبت کامل موج در رخدادهای غیرعادی است. دوره نگهداری و کیفیت نمونه باید با هدف تشخیص و نیازهای ممیزی تعیین شود. هنگام طراحی، مصرف پهنای باند، هزینه ذخیرهسازی، تأخیر، تابآوری در قطع شبکه و امکان بازیابی داده نیز باید محاسبه شوند.
آنالیز ارتعاش
برای بلبرینگ، نابالانسی، لقی، ناهممحوری و گیربکس.
ترموگرافی
برای اتصالات داغ، مشکلات حرارتی و بررسی الگوی دما.
تحلیل جریان موتور
بررسی امضاهای جریان و برخی عیوب موتور القایی.
آنالیز روغن
ویسکوزیته، آب، ذرات آلودگی و عناصر سایش.
Ultrasound
نشتی، اصطکاک، تخلیه و برخی نشانههای اولیه.
دادههای فرآیندی
فشار، دبی، توان، سرعت و بازده وابسته به بار.
برای پمپ و الکتروموتور، حسگر باید بر اساس FMEA و حالتهای خرابی انتخاب شود. یک حسگر دما بهتنهایی جایگزین تحلیل ارتعاش تخصصی یاتاقان نیست.
چکلیست انتخاب سنسورهای پایش وضعیت
انتخاب شتابسنج فقط به محدوده اندازهگیری g محدود نیست؛ پاسخ فرکانسی، حساسیت، نویز ذاتی، نوع خروجی IEPE یا MEMS، دمای مجاز، روش نصب و استحکام کابل نیز باید بررسی شوند. برای اندازهگیریهای فرکانس بالا، نصب پیچی و مسیر مکانیکی صلب عموماً رفتار قابلاتکاتری از نصب سست یا مغناطیسی نامناسب ارائه میدهد. محل نصب باید به مسیر انتقال ارتعاش از قطعه معیوب نزدیک باشد و برای پایش روند در طول زمان ثابت بماند.
در ترموگرافی، ضریب گسیلندگی، بازتاب محیط و میزان بار الکتریکی میتوانند خطای جدی ایجاد کنند. در MCSA، وجود درایو فرکانسمتغیر و تغییرات بار بر طیف جریان اثر میگذارد. در تحلیل روغن، روش نمونهبرداری و نظافت ظرف نمونه ممکن است به اندازه توان آزمایشگاه تعیینکننده باشد. از این رو برای هر فناوری، روش اندازهگیری و کنترل کیفیت باید به شکل یک دستورالعمل فنی تدوین شود.
ماتریس حسگر–حالت خرابی
| حالت خرابی | سیگنال اصلی | سیگنال تکمیلی | محدودیت تفسیر |
|---|---|---|---|
| عیب اولیه بلبرینگ | ارتعاش فرکانس بالا و Envelope | دما و روانکاری | وابستگی به نصب، بار و سرعت |
| نابالانسی روتور | ارتعاش 1X و فاز | سرعت دوران | 1X بهتنهایی قطعی نیست |
| کاویتاسیون پمپ | نویز و ارتعاش پهنباند | فشار مکش، دبی و NPSH | تغییر فرآیند میتواند مشابه باشد |
| مشکل اتصالات الکتریکی | ترموگرافی | بار و جریان | اثر گسیلندگی و بازتاب |
| سایش گیربکس | ارتعاش و Gear Mesh | ذرات روغن | وابستگی به هندسه و بار |
سیگنال ارتعاش در حوزه زمان با شاخصهای RMS، Peak، Crest Factor و Kurtosis و در حوزه فرکانس با FFT، تحلیل مرتبه و طیف پوش ارزیابی میشود. نشانهها باید در شرایط سرعت و بار قابلمقایسه تفسیر شوند.

شکل ۲ ـ مقایسه شبیهسازیشده ارتعاش سالم و معیوب؛ برای تشخیص عملی به اطلاعات تجهیز واقعی نیاز است.
فرکانسهای مشخصه بلبرینگ
در بلبرینگ غلتشی، فرکانسهای BPFO، BPFI، BSF و FTF به هندسه یاتاقان و سرعت نسبی دوران وابستهاند. برای رینگ خارجی در مدل سینماتیکی ساده:
در این رابطه n تعداد عناصر غلتشی، fᵣ فرکانس دوران، d قطر ساچمه، D قطر دایره گام و θ زاویه تماس است. برای نمونه با n=8، fᵣ=30 Hz، d/D=0.2 و θ=0، مقدار اسمی BPFO برابر 96 Hz است؛ لغزش و خطای اندازهگیری میتوانند آن را تغییر دهند.

شکل ۳ ـ مثال آموزشی Envelope Spectrum؛ پیکهای ۱۲۰ هرتز صرفاً پارامتر شبیهسازیاند، نه BPFO تجهیز نمونه.
نمونهبرداری، پنجرهگذاری و قابلیت تفکیک طیف
برای تحلیل مؤلفههای فرکانسی تا ۱۰ کیلوهرتز، نرخ نمونهبرداری ۲۵٫۶ کیلو نمونه بر ثانیه میتواند مناسب باشد، مشروط بر اینکه فیلتر ضدعلیاسینگ و پاسخ فرکانسی کل زنجیره با هدف اندازهگیری سازگار باشند. اگر تعداد نمونهها ۵۱٬۲۰۰ باشد، طول رکورد ۲ ثانیه و فاصله خانههای DFT برابر ۰٫۵ هرتز است. با این حال، فاصله خانههای طیف مساوی توان تفکیک واقعی دو مؤلفه نزدیک نیست؛ پنجره، نشتی طیفی، نویز و تغییر سرعت نیز اثر دارند.
در موتورهای با سرعت متغیر، استفاده از Order Tracking و ورودی تاکومتر میتواند ویژگیها را از فرکانس مطلق به مرتبه دوران تبدیل کند. برای یاتاقانهای غلتشی باید از فرکانسهای BPFI، BPFO، BSF و FTF براساس هندسه واقعی استفاده کرد. چنانچه هندسه نامشخص باشد، ادعای تشخیص قطعی یک رینگ از روی یک قله طیفی قابل دفاع نیست.
نمونه محاسبه BPFO
در یک یاتاقان فرضی با ۸ عنصر غلتشی، سرعت ۱۸۰۰ دور بر دقیقه (۳۰ هرتز)، نسبت قطر ساچمه به قطر گام ۰٫۲ و زاویه تماس صفر، رابطه سادهشده BPFO برابر است با ۸ × ۳۰ ÷ ۲ × (۱−۰٫۲) = ۹۶ هرتز. این مقدار با ۱۲۰ هرتزِ نمایشدادهشده در تصویر مفهومی نمودار یکسان نیست؛ زیرا آن تصویر صرفاً سیگنال آموزشی تولیدشده با فرکانس ضربه فرضی است. در تجهیزات واقعی، لغزش غلتشی و شرایط نصب نیز باید بررسی شوند.
چرا FFT همیشه کافی نیست؟
ضربههای ریز خرابی بلبرینگ ممکن است در طیف خام زیر نویز یا ارتعاشات قویتر پنهان شوند. در چنین شرایطی، انتخاب باند تشدید، فیلترگذاری مناسب و استخراج پوش سیگنال امکان نمایش تناوب ضربهها را افزایش میدهد. ظهور هارمونیکها و سایدبندهای مرتبط، تکرارپذیری نشانه در رکوردهای مستقل و سازگاری با شرایط عملیاتی، ارزش تشخیصی بیشتری از یک پیک منفرد دارند.
الگوریتمها باید متناسب با مسئله انتخاب شوند: Random Forest / XGBoost برای دادههای برچسبدار، Isolation Forest / Autoencoder برای کشف ناهنجاری در دادههای عمدتاً سالم و CNN، LSTM یا Transformer برای سیگنال یا توالی پیچیده. مدل فیزیکمحور یا ترکیبی در شرایط کمبود خرابی ثبتشده میتواند مفید باشد.
Edge Analytics
پردازش FFT، شاخص سلامت و هشدار سریع در محل؛ کاهش انتقال دائمی دادههای خام و وابستگی به ارتباط مرکزی.
Cloud / On-Premises
تحلیل ناوگان، ذخیره بلندمدت، آموزش مدل، داشبورد و MLOps؛ استقرار مطابق سیاستهای امنیت و داده سازمان.
تغییر محصول، سرعت، بار یا کیفیت سنسور ممکن است ناهنجاری کاذب ایجاد کند. ازاینرو مدل باید با دادههای مستقل و شرایط متفاوت آزموده و پس از تعمیر یا تغییر فرآیند مجدداً ارزیابی شود.
کدام الگوریتم برای کدام مسئله مناسب است؟
| مسئله | رویکرد مناسب | محدودیت کلیدی |
|---|---|---|
| کشف رفتار غیرعادی بدون نمونه خرابی | Isolation Forest، One-Class SVM، Autoencoder | تغییر بار ممکن است هشدار کاذب دهد |
| تفکیک عیوب شناختهشده | Random Forest، XGBoost، CNN | نیاز به برچسب معتبر هر کلاس |
| پیشبینی روند تخریب | رگرسیون، LSTM/GRU، مدل تخریب | تغییر شرایط کاری و داده ناکامل |
| پیشبینی با دانش مکانیکی | مدل فیزیکی یا Hybrid | نیاز به کالیبراسیون مدل فیزیکی |
| پیشنهاد اقدام تعمیراتی | بهینهسازی ریسک و برنامه تولید | وابستگی به هزینهها و قیود صحیح |
روش درست اعتبارسنجی: جلوگیری از Data Leakage
تقسیم تصادفی پنجرههای همپوشانِ یک سیگنال به آموزش و آزمون میتواند دقت ظاهری بسیار بالایی ایجاد کند، بدون اینکه مدل روی تجهیز جدید یا زمان آینده کار کند. برای بسیاری از پروژهها، آزمون بر اساس زمان، شناسه تجهیز یا سیکل کامل خرابی به واقعیت نزدیکتر است. داده نهایی باید از فرآیند انتخاب ویژگی و تنظیم ابرپارامترها کنار گذاشته شود. گزارش Precision، Recall و نرخ هشدار اشتباه بدون تعداد نمونه و فاصله اطمینان گمراهکننده است.
توضیحپذیری و کنترل تغییر مدل
وقتی مدل هشدار میدهد باید قابل ردیابی باشد که افزایش کدام ویژگی، در کدام شرایط بار و در چه بازه زمانی رخ داده است. SHAP میتواند برای توضیح سهم ویژگیها کمک کند، اما علت فیزیکی عیب را اثبات نمیکند. پس از تعویض یاتاقان، جابهجایی سنسور یا تغییر خط تولید، لازم است دادههای مبنا و نسخه مدل دوباره ارزیابی شوند. چرخه MLOps شامل نسخهبندی داده و مدل، مانیتورینگ Drift، بازآموزی کنترلشده و امکان بازگشت به نسخه قبل است.
Remaining Useful Life فاصله احتمالی تا رسیدن تجهیز به آستانه خرابی تعریفشده است. این تخمین تابع شرایط بار، دمای محیط، روند تخریب و تعریف «خرابی» است.
در مدل خطی آموزشی، اگر شاخص تخریب فعلی 0.635، آستانه برابر 1 و نرخ تخریب روزانه 0.0203 باشد، عمر باقیمانده مرکزی حدود ۱۸ روز خواهد بود.

شکل ۳ ـ مثال آموزشی Envelope Spectrum؛ پیکهای ۱۲۰ هرتز صرفاً پارامتر شبیهسازیاند، نه BPFO تجهیز نمونه.
بهجای تصمیم بر اساس «۱۸ روز» بهتنهایی، باید کمینه قابلقبول عمر، زمان تأمین قطعات، توقف بعدی تولید و پیامد پیشبینی بیشازحد خوشبینانه را بررسی کرد
چه تفاوتی میان RUL و احتمال خرابی وجود دارد؟
RUL زمان باقیمانده تا رسیدن به یک معیار خرابی تعریفشده را بیان میکند؛ اما «احتمال خرابی در ۳۰ روز آینده» احتمال عبور از رویدادی مشخص در بازه آینده است. این دو خروجی با هم مرتبطاند ولی یکسان نیستند. ممکن است یک مدل RUL مرکزی ۱۸ روز گزارش کند، اما تصمیم عملیاتی باید بر اساس توزیع پیشبینی، پیامد خرابی، سرعت تأمین قطعه و امکان کاهش بار گرفته شود.
یک محاسبه ساده و فرضیات آن
اگر شاخص تخریب نرمالشده در زمان فعلی ۰٫۶۳۵ باشد، حد خرابی برابر ۱ تعریف شود و شیب تخریب 0.0203/day باقی بماند، عمر تخمینی خطی برابر (۱−۰٫۶۳۵) تقسیم بر ۰٫۰۲۰۳ یعنی تقریباً ۱۸ روز است. این مثال صرفاً آموزشی است: نرخ تخریب معمولاً ثابت نیست و بار، دما و رویدادهای کاری روی آن اثر دارند. برای استفاده صنعتی باید مدل بر دادههای مستقل آزمون شود و بازه پیشبینی آماری کالیبره شود.
ملاحظات تصمیم: هزینه خطای خوشبینانه
اگر مدل عمر باقیمانده را بیشازحد برآورد کند، امکان خرابی پیش از تعمیر وجود دارد. اگر بیشازحد بدبینانه باشد، سرویس زودهنگام و توقف غیرضروری ایجاد میشود. نسبت هزینه این دو خطا باید در انتخاب آستانه هشدار لحاظ شود. برای تجهیز حیاتی، ممکن است سیاست تصمیم بر یک صدک محافظهکارانه از توزیع RUL استوار باشد؛ نه میانگین آن. مقادیر باند رنگی نمودار مقاله شبیهسازی هستند و نشانه بازه اطمینان معتبر آزمایشگاهی نیستند.
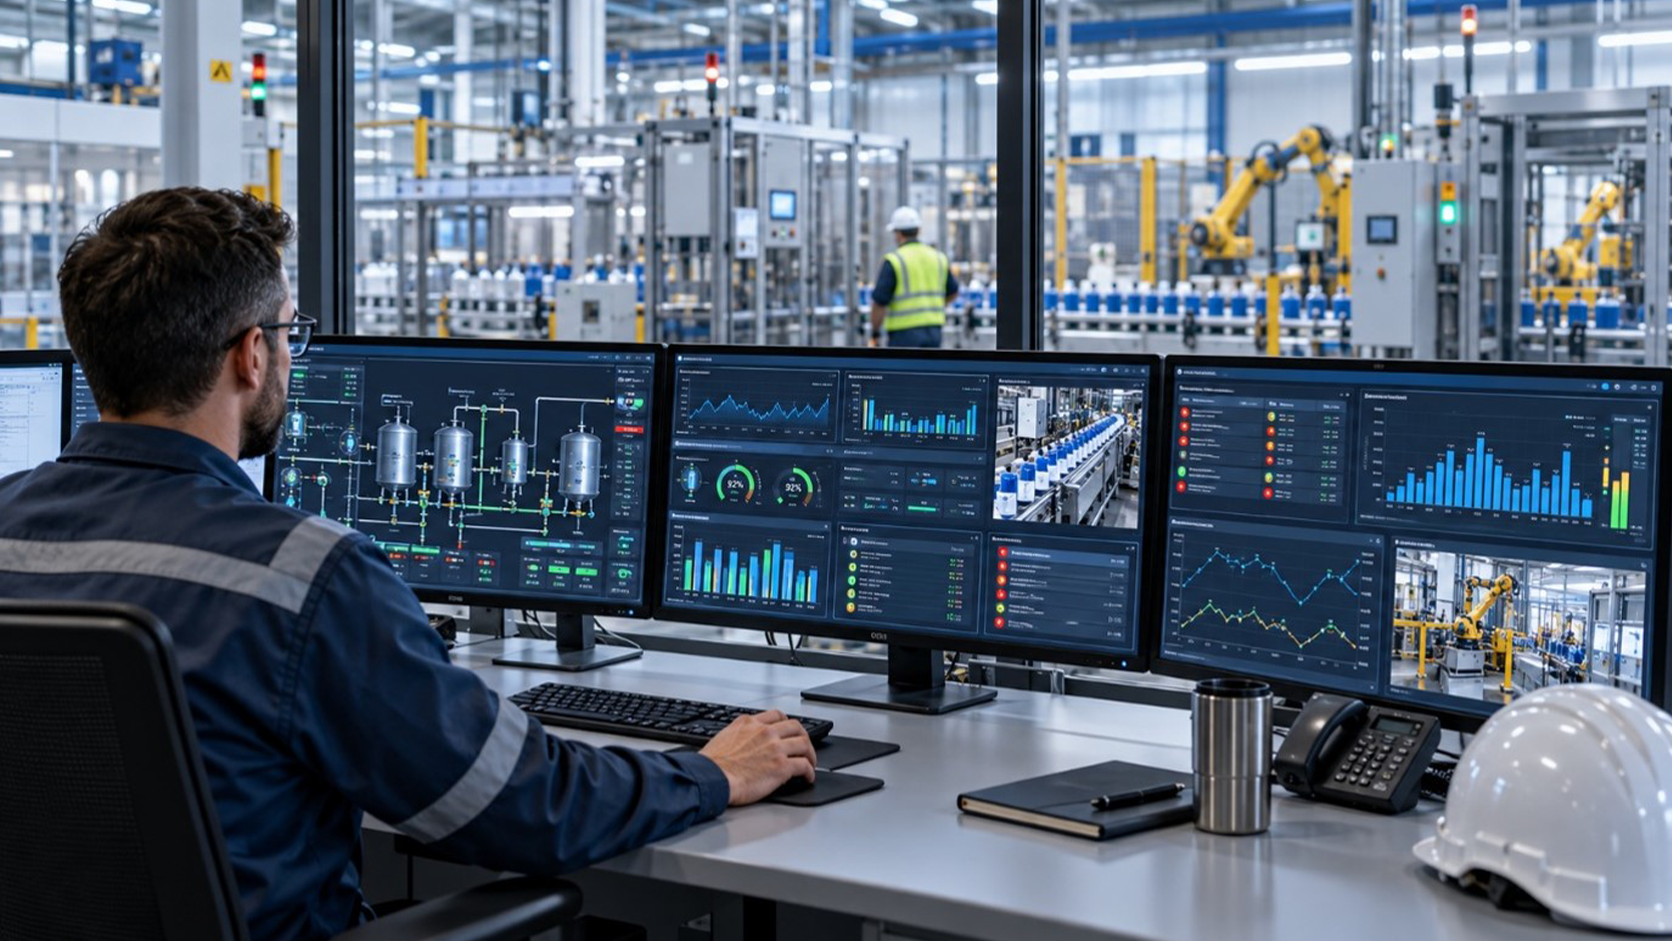
PLC و DCS دادههای فرآیندی، Historian روند بلندمدت، MES زمینه تولید و CMMS سوابق تعمیر و دستورکار را فراهم میکنند. دادههای چندثانیهای Historian جایگزین نمونهبرداری موج خام ارتعاش در چند کیلوهرتز نیستند.
حلقه بسته زمانی کامل میشود که کارشناسان نتیجه بررسی، قطعه تعویضشده و علت واقعی خرابی را به سیستم تحلیل برگردانند؛ در غیر این صورت کیفیت پیشبینی در طول زمان قابل ارزیابی نخواهد بود.
نقشه عملی تبادل داده در یک کارخانه
دادههای فرآیندی PLC/DCS مانند سرعت، جریان، فشار و فرمانهای وضعیت از طریق مسیر خواندن امن وارد Historian یا لایه واسط میشوند. سامانه DAQ با نرخ بالاتر، موج ارتعاش را مستقل دریافت میکند. موتور تحلیل با ترکیب این دو منبع، «وضعیت عملیاتی» را تعیین و سپس سلامت تجهیز را ارزیابی میکند. برای مثال، افزایش ارتعاش هنگام راهاندازی نباید خودکار با افزایش ارتعاش در کارکرد پایدار یکسان تلقی شود.
پس از تأیید هشدار، شناسه دارایی، شواهد فنی، اولویت و پیشنهاد بازرسی به CMMS ارسال میشود؛ شماره درخواست، زمان انجام، علت واقعی خرابی و نتیجه بازرسی از CMMS به سامانه تحلیل برمیگردد. این بازخورد مبنای ارزیابی مدل است. سیستم MES نیز میتواند نوع محصول، برنامه تولید و فرصتهای توقف را برای تعیین اقدام مناسب فراهم کند.
مرزبندی امنیتی و کنترل دسترسی
یکپارچهسازی PdM نباید باعث اتصال بدون کنترل شبکههای صنعتی به اینترنت شود. تفکیک منطقههای شبکه، اصل کمترین سطح دسترسی، ثبت رویداد، مدیریت گواهی و حساب سرویس و تعیین سیاستهای تبادل داده در مرز OT/IT لازم است. برای کاربردهای حساس، خروجی پیشبینی ابتدا بهعنوان مشاوره تعمیراتی و نه فرمان مستقیم توقف یا تغییر Setpoint پیادهسازی میشود.
پمپ + الکتروموتور سهفاز
تحلیل حالتهای خرابی (FMEA)
خرابیهای محتمل و روش تشخیص
| خرابی محتمل | شواهد | روش تشخیص |
|---|---|---|
| یاتاقان | ضربه و افزایش دما | Envelope و روند |
| نابالانسی | 1X و فاز | FFT و فاز |
| ناهممحوری | الگوهای ارتعاش و گرما | تحلیل چندجهته و بازرسی |
| کاویتاسیون | نویز پهنباند و افت عملکرد | ارتعاش + فشار/دبی |
| مشکل روانکاری | تغییر اصطکاک و دما | ارتعاش، روغن و دما |
طراحی نمونهبرداری
یک گزینه اولیه برای ثبت موج ارتعاش، نرخ 25.6 kS/s با طول رکورد ۲ ثانیه و 51,200 نمونه در هر کانال است. فاصله بین بینهای DFT برابر 0.5 Hz خواهد بود. با ذخیره ۱۶ بیتی تککاناله، هر رکورد تقریباً 100 KiB داده خام دارد؛ بدون سربار و فراداده. انتخاب نهایی باید با پهنای باند عیب، سنسور و سختافزار DAQ تطبیق یابد.
ابتدا Baseline در بارهای مختلف ثبت میشود، سپس شاخصهای ارتعاش، فشار، دبی، توان و دما استخراج و مدل تشخیص ناهنجاری در حالت آزمایشی (Shadow Mode) ارزیابی میشود.
معیارهای پذیرش پایلوت
- دسترسپذیری مسیر جمعآوری داده، هدف نمونه: حداقل ۹۹٪.
- کامل بودن داده موردانتظار، هدف نمونه: حداقل ۹۸٪.
- ردیابی هشدار تأییدشده تا دستورکار و نتیجه واقعی تعمیر.
- ارزیابی نرخ هشدار غیرقابل اقدام، مدت هشدار زودهنگام و پایداری مدل.
- تعریف زمان هشدار موردنیاز براساس P–F Interval و قابلیت واقعی اقدام.
اعداد پذیرش صرفاً اهداف پیشنهادی برای سناریو هستند، نه الزامات استاندارد یا تضمین عملکرد.
برنامه آزمایش پایلوت و تحویلدادنیهای فنی
در شروع، «برگه مشخصات دارایی» شامل سازنده، توان موتور، سرعت واقعی، نوع کوپلینگ، مشخصات یاتاقان، اطلاعات روغن و منحنی پمپ ثبت میشود. در ادامه FMEA تعیین میکند کدام حالت خرابی احتمالاً علامت قابل اندازهگیری دارد و سنسور در چه نقطهای نصب شود. حداقل دو نقطه ارتعاش روی یاتاقانهای سمت محرک و غیرمحرک میتواند برای نمونه پایلوت بررسی شود، اما تعداد و جهت نهایی با بررسی ساختمان ماشین و اهداف تشخیصی مشخص میشود.
برای هر رکورد دوثانیهای با نرخ ۲۵٫۶ kS/s تعداد ۵۱٬۲۰۰ نمونه ذخیره میشود. با فرض دو بایت برای هر نمونه، حجم تککانال حدود ۱۰۲٬۴۰۰ بایت (۱۰۰ KiB) است. اگر هر دقیقه یک رکورد برای چهار کانال ثبت شود، حجم خام روزانه تقریباً ۵۹۰ مگابایت دهدهی، بدون سربار فراداده و فشردهسازی، خواهد بود. ثبت پیوسته میتواند به حجم بسیار بالاتری منجر شود؛ پس سیاست Edge و ذخیره رویدادمحور باید از آغاز مشخص باشد.
نمونه سناریوی هشدار تا تعمیر
در هفته اول، داده سالم در چند سطح بار ثبت و Baseline بر اساس وضعیت کاری تفکیک میشود. در هفتههای بعد، افزایش Kurtosis و انرژی باند فرکانسی یاتاقان در شرایط بار معادل شناسایی میشود. یک تحلیلگر آن را با Envelope و اطلاعات روانکاری بررسی میکند؛ در صورت وجود شواهد، درخواست بازرسی صادر میشود. هنگام بازرسی، وضعیت واقعی قطعه و علت احتمالی در CMMS ثبت میشود. موفقیت پروژه به تأیید مکانیسم خرابی و کاهش ریسک توقف وابسته است، نه صرفاً ایجاد هشدار زیبا روی داشبورد.
معیار پذیرش نمونه، نه تضمین عملکرد
تکمیل داده بالاتر از ۹۸ درصد، دسترسپذیری مسیر جمعآوری داده ۹۹ درصد و ثبت صددرصدی نتیجه بررسی هشدارهای تأییدشده میتوانند اهداف توافقی پایلوت باشند. برای نرخ هشدار اشتباه و زمان هشدار پیش از خرابی، بهتر است هدف بر اساس داده پایه و فاصله P–F تنظیم شود. اگر طی پایلوت خرابی کافی رخ ندهد، محاسبه Recall و Precision به شکل آماری معنیدار ممکن نیست و باید این محدودیت صریحاً در گزارش ثبت شود.
برای مثال فرضی کارخانه، ۱۲۰ ساعت توقف ناخواسته در سال با هزینه قابل انتساب ۸۰ میلیون تومان برای هر ساعت در نظر بگیرید. اگر PdM بتواند ۳۰ ساعت از توقف را کاهش دهد، منفعت ناخالص ۲٫۴ میلیارد تومان میشود. با هزینه کل سال اول ۱٫۲ میلیارد تومان، ROI ساده برابر ۱۰۰٪ خواهد بود.
این اعداد فقط سناریوی آموزشیاند و نباید بهعنوان عملکرد اثباتشده سامانه معرفی شوند. در ارزیابی واقعی باید هزینه هشدار کاذب، قطعات، تعمیرات و ارزش زمانی پول لحاظ شود.
شاخصهای کلیدی
- MTBF: متوسط زمان کارکرد بین خرابیها برای دارایی تعمیرپذیر.
- MTTR: متوسط زمان تعمیر با تعریف یکسان محدوده زمانی.
- Precision / Recall: کیفیت هشدار؛ مهم بهویژه در نامتوازن بودن داده خرابی.
- Warning Lead Time: فاصله هشدار تا رخداد یا آستانه بحرانی.
- RUL Error & Calibration: خطا و اعتبار آماری پیشبینی عمر.
- Unplanned Downtime: توقفهای ناخواسته قابل انتساب و ارزش اقتصادی کاهش آن.
تحلیل حساسیت سناریوی مالی
فرض مثال: هزینه توقف قابل انتساب ۸۰ میلیون تومان در ساعت، هزینه کل سال اول ۱٫۲ میلیارد تومان و کاهش توقف مورد انتظار ۳۰ ساعت است. منفعت ناخالص ۲٫۴ میلیارد تومان و ROI ساده سال اول ۱۰۰ درصد خواهد بود. اما اگر کاهش واقعی فقط ۱۰ ساعت باشد، منفعت ناخالص ۸۰۰ میلیون تومان و ROI برابر منفی ۳۳٫۳ درصد میشود. اگر ۲۰ ساعت کاهش حاصل شود، منفعت ۱٫۶ میلیارد تومان و ROI حدود ۳۳٫۳ درصد است؛ در سناریوی ۴۰ ساعت، منفعت ۳٫۲ میلیارد تومان و ROI حدود ۱۶۶٫۷ درصد خواهد شد.
| کاهش توقف | منفعت ناخالص | ROI ساده سال اول |
|---|---|---|
| ۱۰ ساعت | ۰٫۸ میلیارد تومان | −۳۳٫۳٪ |
| ۲۰ ساعت | ۱٫۶ میلیارد تومان | ۳۳٫۳٪ |
| ۳۰ ساعت | ۲٫۴ میلیارد تومان | ۱۰۰٪ |
| ۴۰ ساعت | ۳٫۲ میلیارد تومان | ۱۶۶٫۷٪ |
این سناریو عمداً سادهسازی شده و مبنای پیشنهاد تجاری نیست. برای تصمیم سرمایهگذاری باید ارزش زمانی پول، چرخه عمر، احتمال تحقق منفعت، هزینه تعمیرات زودهنگام، هزینه هشدار اشتباه و اثر بر کیفیت و انرژی محاسبه شود. نباید یک صرفهجویی را هم بهعنوان هزینه توقف و هم بهعنوان افزایش تولید دوبار ثبت کرد.
تعریف دقیق KPI
MTBF برای دارایی تعمیرپذیر از زمان کارکرد تقسیم بر تعداد خرابیهای تعریفشده به دست میآید. MTTR باید مرزهای زمانی روشن داشته باشد: زمان فعال تعمیر، زمان بازگشت به سرویس و زمان انتظار قطعه سه مفهوم یکسان نیستند. ارزیابی PdM بهتر است علاوه بر این شاخصها، نرخ هشدار غیرقابل اقدام به ازای هر تجهیز–ماه، Lead Time هشدار، درصد درخواستهای پیگیریشده و هزینه نگهداری به ازای ساعت کارکرد را نیز گزارش کند.
نقشه راه تفصیلی با خروجی قابل تحویل
| فاز | اقدام فنی | تحویلدادنی قابل ارزیابی |
|---|---|---|
| ۱. انتخاب | رتبهبندی ریسک و شناسایی P–F | فهرست داراییهای اولویتدار و حالت خرابی |
| ۲. طراحی | تعیین سنسور، نقاط نصب و DAQ | نقشه نصب، دیتاشیت و طرح کالیبراسیون |
| ۳. داده | طراحی مسیر OT، ذخیرهسازی و کیفیت | Data Dictionary و سیاست نگهداری داده |
| ۴. تحلیل | Baseline، ویژگیها و مدل | گزارش آزمون مستقل و محدودیت مدل |
| ۵. عملیات | اتصال هشدار به CMMS | گردشکار مصوب و دستورکار نمونه |
| ۶. مقیاس | پایش Drift و توسعه تدریجی | داشبورد KPI، مالک مدل و برنامه بازبینی |
مسئولیتپذیری سازمانی
مالک تجهیز باید پیامد خرابی و اولویت را تعیین کند؛ کارشناس پایش وضعیت اعتبار شواهد فنی را بررسی کند؛ اتوماسیون و OT امنیت و کیفیت جمعآوری داده را تضمین کنند؛ تیم داده مسئول ارزیابی مدل باشد؛ و برنامهریز تعمیرات پیشنهادها را به دستورکار قابل اجرا تبدیل کند. اگر این نقشها تعیین نشوند، پروژه ممکن است به یک آزمایش نرمافزاری بدون اثر عملیاتی تبدیل شود.
در مرحله تحویل یک سامانه PdM لازم است میان «نصب موفق حسگر»، «نمایش صحیح داده» و «موفقیت نگهداری پیشگویانه» تفاوت قائل شویم. اولی نشان میدهد سختافزار کار میکند؛ دومی نشان میدهد مسیر داده فعال است؛ اما تنها سومی نشان میدهد این اطلاعات تصمیم تعمیراتی معتبر و ارزش اقتصادی قابل اندازهگیری ایجاد کردهاند.
چکلیست پذیرش سختافزار و کیفیت داده
قبل از پذیرش، تیم ابزار دقیق باید شماره سریال حسگر، محل نصب، جهت اندازهگیری، دامنه فرکانسی، نحوه کالیبراسیون و کابلکشی را تأیید کند. داده موج خام باید با واحد صحیح ذخیره شده و تنظیمات نمونهبرداری، فیلتر، Time Stamp و وضعیت تجهیز قابل ردیابی باشند. آزمون با سیگنال مرجع یا اندازهگیری مقایسهای میتواند وجود خطاهای آشکار را مشخص کند، ولی جایگزین ارزیابی کل زنجیره اندازهگیری نیست.
چکلیست پذیرش مدل و هشدار
هر خروجی مدل باید به یک رویداد مشخص، بازه زمانی داده ورودی، نسخه مدل و دستورالعمل واکنش متصل باشد. برای نمونه اگر سامانه افزایش ریسک خرابی یاتاقان را اعلام میکند باید روشن باشد چه کسی تأیید اولیه را انجام میدهد، چه مدت برای بررسی دارد، کدام نشانهها باید کنترل شوند و در چه شرایطی درخواست تعمیر صادر میشود. هشدار بدون صاحبکار و فرآیند پیگیری، بیشتر به بدهی عملیاتی تبدیل میشود تا قابلیت پیشگویانه.
خطای رایج اول: آموزش مدل فقط در یک بار کاری
مدلی که روی دادههای کارکرد پایدار با بار نزدیک نامی آموزش دیده است ممکن است هنگام کاهش دبی یا تغییر سرعت، رفتار عادی را ناهنجار تشخیص دهد. راهکار، ثبت متغیرهای زمینهای، تفکیک وضعیت عملیاتی و آزمون مدل در بازههای مختلف است. در برخی پروژهها باید برای هر رژیم عملیاتی مدل جداگانه یا یک مدل شرطی بر بار و سرعت طراحی کرد.
خطای رایج دوم: تفسیر نادرست هشدار به عنوان تشخیص قطعی
افزایش انرژی فرکانسی و دمای یاتاقان ممکن است با خرابی بلبرینگ سازگار باشد، ولی شواهد دیگری مانند مشکل روانکاری، تغییر اتصال مکانیکی یا تداخل فرکانسی هم وجود دارند. هشدار باید با بیان سطح اطمینان، فرضیه عیب و شواهد پشتیبان نمایش داده شود. برای تجهیزات مهم، نمونهبرداری مجدد یا بازرسی مکمل میتواند قبل از مداخله پرهزینه ضروری باشد.
خطای رایج سوم: بیتوجهی به تغییر پس از تعمیرات
پس از تعویض یاتاقان، کوپلینگ، تغییر پایه یا حتی جابهجایی حسگر، Baseline قبلی ممکن است دیگر نماینده شرایط عادی نباشد. سامانه باید رویداد تعمیر را دریافت کند، وضعیت قبلی را بایگانی کند، دوره بازتثبیت را تعیین کند و با فرآیند مصوب، آستانهها یا مدل را بهروزرسانی کند. بازآموزی خودکار بدون کنترل ممکن است علائم تخریب را ناخواسته جزو رفتار سالم یاد بگیرد.
دوقلوی دیجیتال (Digital Twin) یک مدل دیجیتال مرتبط با دارایی فیزیکی است که با دادههای واقعی بهروزرسانی میشود. بسته به سطح بلوغ، ممکن است شامل مدل عملکرد پمپ، منحنی هد–دبی، مدل حرارتی موتور، وضعیت سلامت یاتاقان و تاریخچه تعمیرات باشد. داشتن یک مدل سهبعدی تزئینی به تنهایی به معنای وجود دوقلوی دیجیتال عملیاتی نیست؛ ارزش آن به دقت مدل و کیفیت ارتباط با داده واقعی وابسته است.
از پیشبینی به تصمیم تجویزی
فرض کنید یک پمپ دارای نشانههای تخریب یاتاقان است و دو توقف برنامهریزیشده در ۷ و ۲۱ روز آینده وجود دارد. مدل RUL مرکزی برابر ۱۸ روز گزارش میکند، اما بازه عدم قطعیت نشان میدهد عبور از حد خرابی پیش از روز چهاردهم نیز محتمل است. گزینه توقف ۲۱ روزه ممکن است ریسک غیرقابلقبولی داشته باشد؛ گزینه ۷ روزه با افزایش هزینه تعمیر زودهنگام مواجه است؛ و کاهش موقت بار میتواند یک اقدام گذرا باشد. سامانه تجویزی باید این گزینهها را با هزینه و پیامدهای ایمنی مقایسه کند، نه اینکه صرفاً کمترین عدد هزینه ظاهری را انتخاب کند.
هوش مصنوعی مولد در تیم نگهداری
مدلهای زبانی میتوانند سوابق خرابی و دستورالعملهای سازنده را جستوجو کنند، صورتجلسه تعمیر بنویسند، چکلیست اولیه بازرسی پیشنهاد دهند یا ارتباط بین کدهای خطا را توضیح دهند. کاربرد قابل اتکای آنها مستلزم دسترسی کنترلشده به مستندات معتبر، ارجاع به منبع، حفظ محرمانگی و تأیید انسانی است. هیچ خروجی متن مولد نباید بدون اعتبارسنجی جایگزین دستورالعمل ایمنی یا فرمان حفاظتی تجهیز شود.
شاخص بلوغ در پنج سطح
| سطح | قابلیت | نشانه موفقیت |
|---|---|---|
| ۱ | دادهبرداری و مشاهده | سیگنال معتبر و قابل ردیابی |
| ۲ | پایش وضعیت | شاخصها و حدود هشدار مهندسی |
| ۳ | تشخیص عیب | فرضیه عیب با شواهد و پیگیری |
| ۴ | پیشآگاهی | احتمال خرابی یا RUL ارزیابیشده |
| ۵ | تصمیم تجویزی یکپارچه | برنامه تعمیر مبتنی بر ریسک و نتیجه واقعی |
توسعه تدریجی از سطوح پایینتر معمولاً امکان کنترل کیفیت و ایجاد اعتماد را افزایش میدهد. هدف همه سازمانها لزوماً رسیدن به سطح پنجم نیست؛ سطح بهینه همان سطحی است که هزینه کل مالکیت را با ریسک پذیرفتهشده و نیازهای تولید متوازن کند.
دوقلوی دیجیتال (Digital Twin) یک مدل دیجیتال مرتبط با دارایی فیزیکی است که با دادههای واقعی بهروزرسانی میشود. بسته به سطح بلوغ، ممکن است شامل مدل عملکرد پمپ، منحنی هد–دبی، مدل حرارتی موتور، وضعیت سلامت یاتاقان و تاریخچه تعمیرات باشد. داشتن یک مدل سهبعدی تزئینی به تنهایی به معنای وجود دوقلوی دیجیتال عملیاتی نیست؛ ارزش آن به دقت مدل و کیفیت ارتباط با داده واقعی وابسته است.
▼ تفاوت PdM و PM چیست؟
▼ آیا برای PdM حتماً هوش مصنوعی لازم است؟
▼ RUL به چه معناست؟
▼ آیا PdM جایگزین کامل نگهداری پیشگیرانه میشود؟
▼ آیا PdM میتواند تمام خرابیها را پیشبینی کند؟
▼ برای اجرای PdM از کجا شروع کنیم؟
- ISO 17359:2018 — طراحی برنامه پایش وضعیت و تشخیص عیب ماشینآلات
- ISO 13374-1:2003 — ساختار پردازش، ارتباط و ارائه دادههای پایش وضعیت؛ بازتأیید ۲۰۲۵
- ISO 13381-1:2025 — راهنما و الزامات پیشآگاهی خرابی و تخمین وضعیت آینده
- ISO 20816-1:2026 — اصول عمومی اندازهگیری و ارزیابی ارتعاش ماشینآلات
- ISA/IEC 62443 — چارچوب امنیت سایبری سامانههای کنترل و اتوماسیون صنعتی
- MathWorks Predictive Maintenance — راهنما و مثالهای کاربردی تحلیل سیگنال، استخراج ویژگی و RUL
- MathWorks — Bearing Fault Diagnosis — مثال آموزشی تحلیل عیب یاتاقان غلتشی
از پایش وضعیت تا تصمیم تعمیراتی قابل دفاع
اولویت با انتخاب خرابیهای قابل پایش، داده باکیفیت و اعتبارسنجی عملیاتی است؛ نه صرفاً خرید نرمافزار یا نصب تعداد بیشتری حسگر.
مطالعه مطالب بیشتر در ایران اتوماسیون ←این مقاله چطور بود؟
میانگین امتیاز 2.8 / 5. تعداد آرا: 6


ثبت ديدگاه