
امنیت سایبری صنعتی؛ ۱۰ راهکار حفاظت از PLC، SCADA و MES
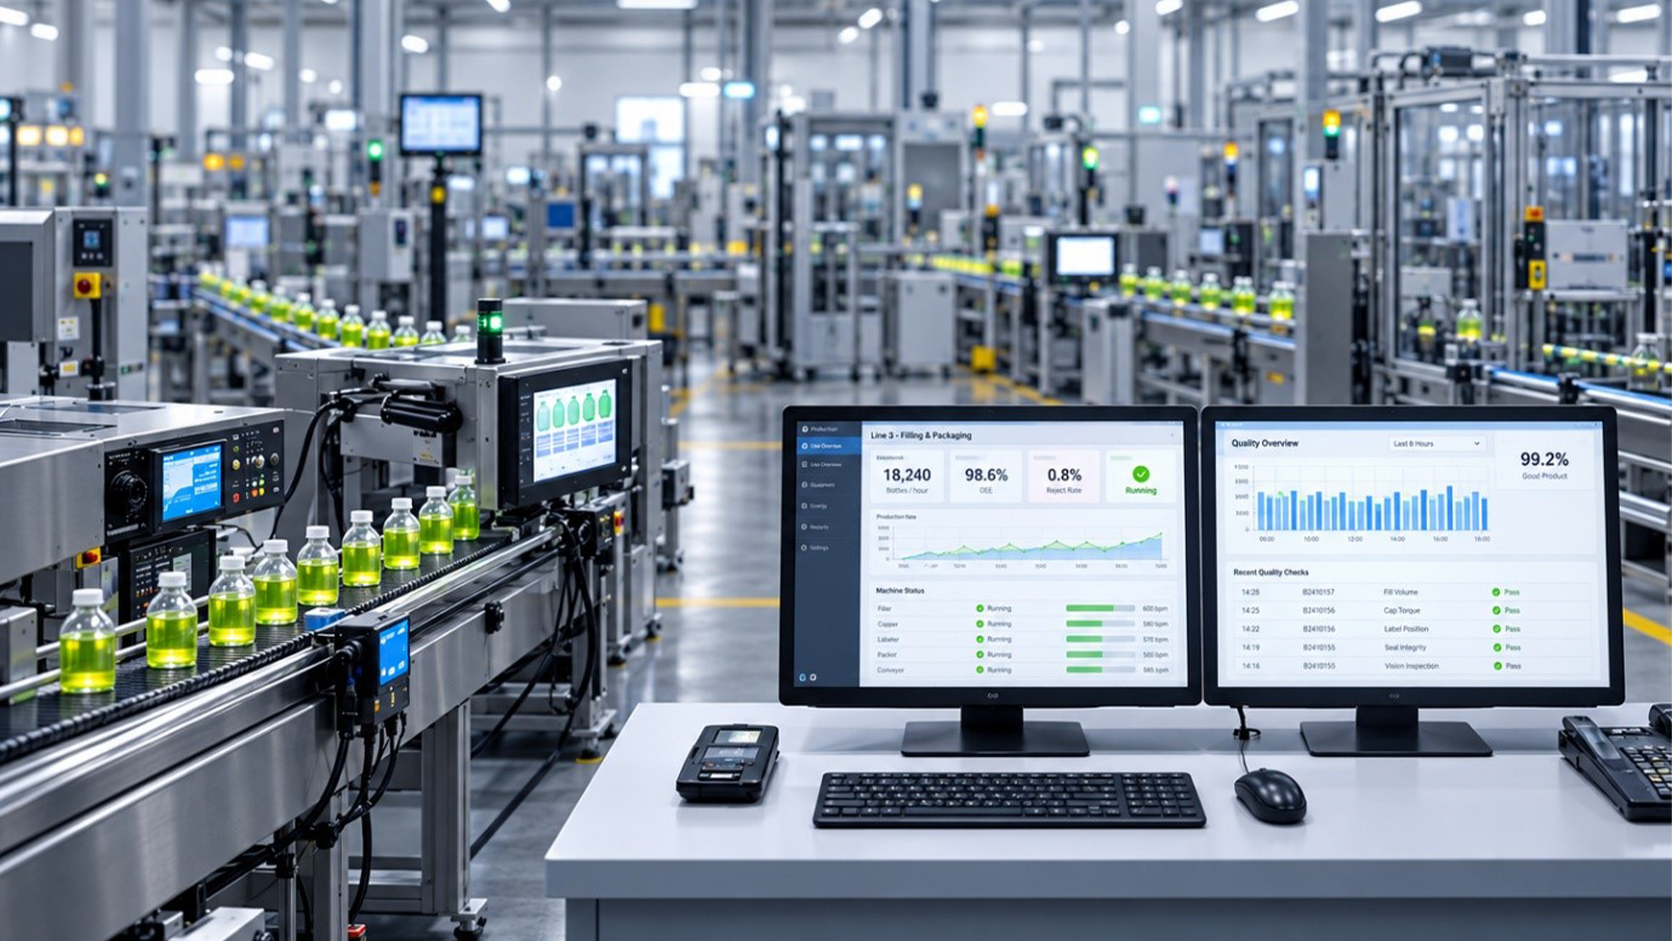
با گسترش صنعت ۴.۰ و حرکت کارخانهها به سمت تولید هوشمند، ارتباط میان تجهیزات صنعتی، سیستمهای کنترل، نرمافزارهای مدیریت تولید و شبکههای سازمانی به یکی از ارکان اصلی تحول دیجیتال تبدیل شده است. امروزه دادههای تولید از طریق PLCها، سیستمهای SCADA، نرمافزارهای MES، تجهیزات اینترنت اشیای صنعتی (IIoT) و سامانههای ERP میان بخشهای مختلف کارخانه منتقل میشوند.
این یکپارچگی میتواند باعث افزایش بهرهوری، بهبود کیفیت تولید و ارتقای قابلیت پایش تجهیزات شود؛ اما همزمان چالش مهمی را به وجود میآورد: امنیت سایبری صنعتی (Industrial Cybersecurity).
در گذشته، بسیاری از شبکههای اتوماسیون صنعتی بهصورت مستقل و جدا از شبکههای سازمانی فعالیت میکردند. با توسعه ارتباطات صنعتی، استفاده از دسترسی از راه دور و اتصال زیرساختهای عملیاتی به سامانههای فناوری اطلاعات، سطح مواجهه با تهدیدات سایبری افزایش یافته است.
در چنین شرایطی، یک حمله سایبری ممکن است تنها موجب افشای اطلاعات نشود؛ بلکه بر عملکرد تجهیزات، استمرار تولید، کیفیت محصولات و حتی ایمنی فرایند تأثیر بگذارد.
به همین دلیل، امنیت سایبری در کارخانههای هوشمند صرفاً موضوعی مرتبط با فناوری اطلاعات نیست، بلکه بخشی اساسی از مدیریت ریسک عملیاتی و طراحی سیستمهای اتوماسیون صنعتی محسوب میشود. در این مقاله، با مهمترین تهدیدات امنیت سایبری صنعتی و ۱۰ راهکار کاربردی برای حفاظت از شبکههای صنعتی، PLC، SCADA و MES آشنا میشویم.
امنیت سایبری صنعتی چیست؟
امنیت سایبری صنعتی مجموعهای از سیاستها، فناوریها، فرایندها و اقدامات حفاظتی است که برای محافظت از سامانههای کنترل صنعتی و زیرساختهای فناوری عملیاتی طراحی میشود.
این حوزه تجهیزات و سامانههای متنوعی را در بر میگیرد؛ از جمله کنترلرهای منطقی برنامهپذیر (PLC)، سیستمهای SCADA و DCS، رابطهای انسان و ماشین (HMI)، سرورهای تاریخچهنگار، شبکههای صنعتی، ایستگاههای مهندسی و سامانههای مدیریت تولید (MES).
هدف امنیت سایبری صنعتی، جلوگیری از دسترسی غیرمجاز، تغییرات مخرب، اختلال در عملکرد و سوءاستفاده از اطلاعات و تجهیزات است. در محیطهای صنعتی، امنیت باید با الزامات بهرهبرداری هماهنگ باشد؛ زیرا خاموششدن ناگهانی یک سامانه کنترلی یا ایجاد تأخیر در ارتباطات ممکن است پیامدهای عملیاتی مهمی ایجاد کند.
تفاوت امنیت سایبری IT و OT
برای طراحی یک معماری امن، ابتدا باید تفاوت میان دو حوزه فناوری اطلاعات (IT) و فناوری عملیاتی (OT) را شناخت.
| ویژگی | شبکه IT | شبکه OT |
|---|---|---|
| هدف اصلی | مدیریت اطلاعات و خدمات | کنترل و پایش فرایندهای فیزیکی |
| داراییها | سرورها، رایانهها و پایگاههای داده | PLC، DCS، HMI و تجهیزات صنعتی |
| اولویتهای امنیتی | محرمانگی، صحت و دسترسپذیری اطلاعات | ایمنی، پایداری، دسترسپذیری و صحت عملکرد |
| بهروزرسانی | معمولاً با انعطاف بیشتر | نیازمند آزمایش و هماهنگی با بهرهبرداری |
| عمر تجهیزات | معمولاً کوتاهتر | گاهی چندین دهه |
| پیامد حمله | اختلال خدمات، افشای داده و خسارت مالی | توقف تولید، آسیب تجهیزات یا خطر ایمنی |
این تفاوتها به این معنا نیست که محرمانگی در OT یا دسترسپذیری در IT اهمیت ندارد؛ بلکه اولویتبندی کنترلهای امنیتی باید متناسب با پیامدهای واقعی هر محیط انجام شود.
چرا امنیت سایبری در صنعت ۴.۰ اهمیت بیشتری پیدا کرده است؟

در معماری کارخانههای هوشمند، تجهیزات و سامانههایی که قبلاً مستقل بودند، از طریق شبکههای صنعتی و سازمانی با یکدیگر ارتباط برقرار میکنند.
برای مثال، اطلاعات تولید ممکن است از یک PLC به سرور SCADA منتقل شود و سپس در نرمافزار MES یا سامانههای تحلیلی مورد استفاده قرار گیرد. همچنین مدیران میتوانند از طریق داشبوردهای مدیریتی به گزارشهای تولید دسترسی داشته باشند و تیمهای پشتیبانی با مجوز مشخص، از راه دور وضعیت تجهیزات را بررسی کنند.
این ارتباطات فرصتهای ارزشمندی برای افزایش بهرهوری و بهبود تصمیمگیری ایجاد میکنند؛ اما در صورت طراحی نامناسب، ممکن است مسیرهای جدیدی برای نفوذ مهاجمان فراهم کنند.
مهمترین پیامدهای احتمالی یک حادثه امنیتی در کارخانه هوشمند عبارتاند از:
- توقف خط تولید و کاهش ظرفیت عملیاتی
- دستکاری اطلاعات کیفیت و سوابق تولید
- از بین رفتن قابلیت ردیابی محصولات
- اختلال در سامانههای برنامهریزی و مدیریت تولید
- دسترسی غیرمجاز به اطلاعات مهندسی و برنامههای کنترلی
- ایجاد شرایط خطرناک برای تجهیزات، اپراتورها یا فرایندهای صنعتی
هرچه کارخانه هوشمندتر و متصلتر میشود، طراحی امنیت سایبری صنعتی باید از ابتدای پروژه جدیتر گرفته شود. حفاظت از شبکه صنعتی نباید به مرحله پس از نصب تجهیزات یا بروز نخستین حادثه امنیتی موکول شود.
مهمترین تهدیدات امنیت سایبری در کارخانههای هوشمند
شناخت تهدیدات، نخستین گام برای طراحی یک برنامه امنیتی مؤثر است. هر کارخانه با توجه به تجهیزات، معماری شبکه، نوع فرایند و سطح اتصال به سامانههای بیرونی با ریسکهای متفاوتی روبهرو است.
۱. دسترسی غیرمجاز به PLCها و تجهیزات کنترلی
کنترلرهای منطقی برنامهپذیر یا PLC از اجزای اصلی اتوماسیون صنعتی هستند و وظیفه اجرای منطق کنترلی ماشینآلات و فرایندهای تولید را بر عهده دارند.
دسترسی غیرمجاز به یک PLC ممکن است امکان تغییر برنامه کنترلی، مقادیر تنظیمی یا پیکربندی ارتباطی را فراهم کند. پیامد چنین تغییری به نوع کنترلر، ساختار فرایند و سطح حفاظت تجهیزات بستگی دارد.
برای کاهش این ریسک، دسترسی مهندسی باید محدود باشد، حسابهای کاربری مشترک تا حد امکان حذف شوند و تغییر برنامه PLC تنها از طریق فرایند مشخص و توسط افراد مجاز انجام شود.
۲. حملات باجافزاری به زیرساخت تولید
باجافزارها میتوانند فایلها و سامانههای اطلاعاتی را رمزگذاری کنند یا دسترسی به آنها را مختل سازند. اگر سرورهای مرتبط با تولید، ایستگاههای مهندسی یا سامانههای MES تحت تأثیر قرار گیرند، ادامه عملیات ممکن است با مشکل مواجه شود.
در محیط صنعتی، پیامد حمله میتواند فراتر از از دست رفتن اطلاعات باشد و به توقف تولید یا اختلال در برنامهریزی منجر شود.
تهیه نسخههای پشتیبان مستقل، تفکیک شبکه، کنترل دسترسی و آزمایش دورهای فرایند بازیابی از مهمترین اقدامات کاهش پیامدهای این حملات هستند.
۳. دستکاری اطلاعات SCADA و HMI
سیستمهای SCADA و رابطهای HMI برای مشاهده وضعیت فرایند، نمایش دادههای عملیاتی و در بسیاری از کاربردها ارسال فرمانهای کنترلی استفاده میشوند.
اگر مهاجم به اطلاعات نمایشی یا مسیرهای ارتباطی دسترسی غیرمجاز پیدا کند، ممکن است دادههای نادرست نمایش داده شوند یا اپراتور بر اساس اطلاعات اشتباه تصمیم بگیرد.
بنابراین، حفاظت از صحت دادهها، محدودسازی دسترسی کاربران و پایش تغییرات غیرعادی بهاندازه حفاظت از تجهیزات فیزیکی اهمیت دارد.
۴. تهدیدات سیستم MES و دادههای تولید
سیستم MES اطلاعات مربوط به اجرای سفارشهای تولید، کیفیت، سوابق عملیات و وضعیت خطوط تولید را مدیریت میکند.
نفوذ به این سامانه ممکن است باعث تغییر غیرمجاز در سفارشها، سوابق تولید، اطلاعات دستههای محصول یا نتایج کنترل کیفیت شود. چنین تغییری میتواند قابلیت ردیابی محصولات و اعتبار گزارشهای تولید را تحت تأثیر قرار دهد.
استفاده از کنترل دسترسی مبتنی بر نقش، ثبت رویدادها، حفاظت از پایگاه داده و تهیه نسخه پشتیبان معتبر، از اقدامات ضروری برای کاهش این خطر است.
۵. دسترسی ناامن از راه دور
کارخانهها برای پشتیبانی تجهیزات، عیبیابی و سرویس نرمافزاری از دسترسی از راه دور استفاده میکنند. این قابلیت در صورت مدیریت صحیح، زمان رفع خطا را کاهش میدهد؛ اما دسترسیهای دائمی یا بدون کنترل میتوانند به نقطه ورود مهاجمان تبدیل شوند.
استفاده از احراز هویت چندمرحلهای در صورت پشتیبانی، محدودسازی دسترسی به زمان موردنیاز، تأیید مجوزها و ثبت فعالیت کاربران، احتمال سوءاستفاده از این مسیر را کاهش میدهد.
۶. تجهیزات قدیمی و پروتکلهای فاقد حفاظت کافی
در بسیاری از واحدهای صنعتی، تجهیزات قدیمی همچنان مورد استفاده قرار میگیرند. برخی از این تجهیزات از قابلیتهایی مانند رمزنگاری ارتباط، احراز هویت پیشرفته یا بهروزرسانی امنیتی پشتیبانی نمیکنند.
تعویض فوری همه تجهیزات ممکن است از نظر مالی یا عملیاتی امکانپذیر نباشد. در این شرایط میتوان با جداسازی شبکه، محدودسازی مسیرهای ارتباطی، پایش ترافیک و استفاده از کنترلهای امنیتی جبرانی، ریسک را کاهش داد.
معماری امن شبکه صنعتی؛ جداسازی IT و OT
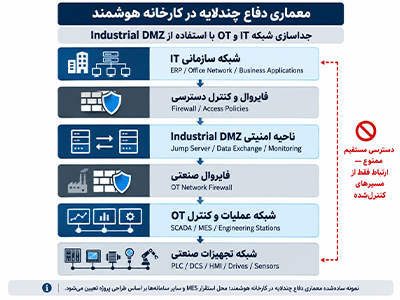
یکی از مهمترین اصول امنیت سایبری صنعتی، جداسازی منطقی یا فیزیکی بخشهای مختلف شبکه و کنترل ارتباط میان آنهاست. تجهیزات کنترل صنعتی نباید بدون ضرورت مستقیماً از شبکه سازمانی یا اینترنت قابل دسترسی باشند.
در یک معماری مناسب، شبکه اداری، سامانههای مدیریتی، سرورهای عملیاتی و تجهیزات کنترل تولید بر اساس نیازهای فرایند از یکدیگر تفکیک میشوند. برای مدیریت ارتباطات میان این بخشها میتوان از ناحیه واسط امنیتی یا Industrial DMZ استفاده کرد.
این ناحیه واسط امکان مدیریت ارتباطات موردنیاز میان شبکه IT و OT را فراهم میکند، بدون آنکه دسترسی مستقیم و نامحدود میان دو شبکه برقرار شود.
برای مثال، اگر اطلاعات تولید باید از شبکه OT به سامانههای گزارشگیری سازمانی منتقل شوند، میتوان مسیر مشخصی برای تبادل داده تعریف کرد و ارتباطات غیرضروری را مسدود ساخت.
- ارتباط میان بخشهای شبکه فقط بر اساس نیاز عملیاتی مجاز باشد.
- فایروالها با قوانین مشخص و حداقل دسترسی لازم پیکربندی شوند.
- دسترسی مستقیم به PLCها از شبکههای عمومی و اداری محدود شود.
- ارتباطات راه دور از مسیرهای مدیریتشده و قابل پایش انجام شوند.
- رویدادهای مهم شبکه ثبت و بهصورت دورهای بررسی شوند.
استفاده از VLAN بهتنهایی جایگزین فایروال و سیاستهای کنترل ارتباط نیست. راهنمای NIST SP 800-82 Rev. 3 نیز بر تفکیک شبکه، کنترل ارتباطات مجاز و طراحی دفاع چندلایه برای حفاظت از محیطهای OT تأکید دارد.
استاندارد IEC 62443؛ چارچوب امنیت سایبری اتوماسیون صنعتی
استاندارد IEC 62443 یکی از مهمترین مجموعه استانداردهای مرتبط با امنیت سامانههای اتوماسیون و کنترل صنعتی است. این خانواده استاندارد به موضوعاتی مانند مدیریت امنیت، ارزیابی ریسک، الزامات امنیتی سامانهها، توسعه امن محصولات و مسئولیتهای بهرهبرداران و تأمینکنندگان میپردازد.
یکی از مفاهیم کلیدی در این استاندارد، تقسیم سیستم به ناحیههای امنیتی (Zones) و مسیرهای ارتباطی کنترلشده میان آنها (Conduits) است.
برای مثال، شبکه کنترل یک خط تولید میتواند در ناحیهای مستقل از شبکه اداری قرار گیرد. ارتباط موردنیاز میان این دو بخش نیز از طریق مسیر مشخص و تحت سیاستهای امنیتی برقرار شود.
این رویکرد میتواند احتمال گسترش تهدیدات میان بخشهای مختلف شبکه را کاهش دهد و مدیریت دسترسی را دقیقتر سازد.
بااینحال، صرف استفاده از تجهیزات دارای قابلیت امنیتی به معنای انطباق کامل کارخانه با IEC 62443 نیست. ارزیابی انطباق باید متناسب با بخش موردنظر استاندارد، سطح ریسک و الزامات محصول، سامانه یا فرایند سازمانی انجام شود.
راهکارهای امنیت سایبری زیمنس برای شبکههای صنعتی
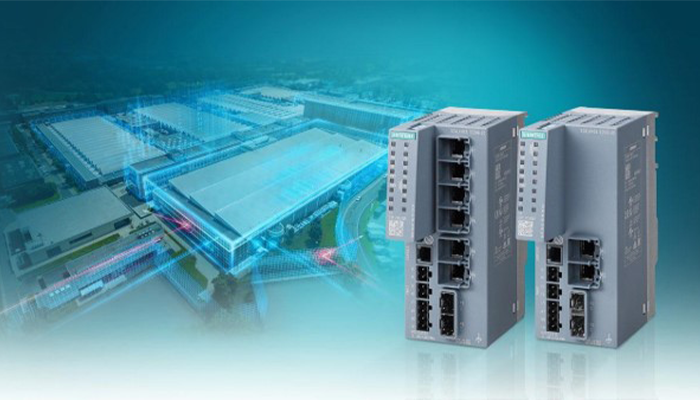
در شبکههای اتوماسیون مبتنی بر زیمنس، حفاظت از تجهیزات SIMATIC، ارتباطات Industrial Ethernet و ایستگاههای مهندسی میتواند با استفاده از معماری امنیتی چندلایه طراحی شود.
زیمنس در سبد محصولات صنعتی خود تجهیزاتی برای تفکیک شبکه، ارتباط امن و مدیریت دسترسی ارائه میکند. انتخاب راهکار مناسب باید بر اساس ساختار شبکه، مدل تجهیزات، نیازهای عملیاتی و قابلیتهای پشتیبانیشده انجام شود.
تجهیزات امنیت شبکه SCALANCE S
خانواده Siemens SCALANCE S شامل تجهیزات امنیتی صنعتی برای حفاظت از شبکهها و ارتباطات است. بسته به مدل دستگاه، قابلیتهایی مانند فایروال، ارتباط VPN و کنترل ترافیک میان ناحیههای شبکه در دسترس هستند.
این تجهیزات میتوانند در مرز شبکههای کنترل، سلولهای تولید یا بخشهای ارتباطی کارخانه قرار گیرند تا ارتباطات مجاز را مدیریت کنند.
دسترسی امن از راه دور با SINEMA Remote Connect
SINEMA Remote Connect برای مدیریت ارتباطات امن از راه دور در محیطهای صنعتی طراحی شده است. این راهکار میتواند به مدیریت متمرکز ارتباطات VPN و دسترسی پشتیبانی تجهیزات کمک کند.
بااینحال، استفاده از این راهکار بهتنهایی امنیت کامل دسترسی از راه دور را تضمین نمیکند. مدیریت هویت، تعیین مجوز کاربران، محدودسازی دسترسی و ثبت فعالیتها همچنان ضروری است.
حفاظت از PLCهای SIMATIC
برای حفاظت از کنترلرهای SIMATIC باید قابلیتهای امنیتی متناسب با مدل CPU و نسخه Firmware بررسی شوند.
از جمله اقدامات مهم میتوان به محدودسازی سطح دسترسی مهندسی، استفاده از قابلیتهای حفاظتی پشتیبانیشده کنترلر، غیرفعالکردن خدمات غیرضروری و مدیریت تغییرات برنامه PLC اشاره کرد.
پیش از اجرای هر تغییر امنیتی باید تأثیر آن بر ارتباطات HMI، SCADA و سایر تجهیزات مرتبط ارزیابی شود تا حفاظت از شبکه باعث اختلال ناخواسته در فرایند تولید نشود.
۱۰ راهکار ضروری برای افزایش امنیت سایبری کارخانه
اجرای مؤثر امنیت سایبری صنعتی به مجموعهای از اقدامات هماهنگ نیاز دارد. نصب یک فایروال یا استفاده از یک نرمافزار امنیتی بهتنهایی نمیتواند همه ریسکهای موجود در کارخانه را پوشش دهد.
در ادامه، ۱۰ راهکار اساسی برای کاهش ریسک سایبری در محیطهای صنعتی معرفی میشوند.
۱. شناسایی و فهرستبرداری از داراییهای OT
نخستین گام، شناسایی تجهیزات، نرمافزارها و ارتباطات موجود در زیرساخت عملیاتی است.
این فهرست باید تا حد امکان شامل PLCها، HMIها، سرورهای SCADA، سامانههای MES، تجهیزات شبکه، ایستگاههای مهندسی، نسخههای نرمافزاری و مسیرهای ارتباطی باشد.
بدون شناخت دقیق داراییها، شناسایی نقاط آسیبپذیر و اولویتبندی اقدامات حفاظتی دشوار خواهد بود.
اقدام پیشنهادی: یک فهرست بهروز از داراییهای OT تهیه کنید و مسئولیت نگهداری و بازبینی آن را مشخص سازید.
۲. ارزیابی ریسک و اولویتبندی تهدیدات
همه تجهیزات صنعتی از نظر اهمیت عملیاتی و پیامدهای امنیتی در یک سطح قرار ندارند. اختلال در یک کنترلر ممکن است تنها یک دستگاه را متوقف کند، درحالیکه اختلال در کنترلر یک فرایند حیاتی میتواند بر بخش بزرگی از تولید اثر بگذارد.
ارزیابی ریسک باید احتمال وقوع تهدید، میزان آسیبپذیری و پیامدهای احتمالی برای ایمنی، کیفیت، تولید و اطلاعات را در نظر بگیرد.
اقدام پیشنهادی: داراییهای حیاتی و مسیرهای ارتباطی حساس را مشخص کنید و اقدامات امنیتی را بر اساس میزان ریسک اولویتبندی کنید.
۳. تفکیک شبکههای IT و OT
ارتباط میان شبکه اداری و شبکه تولید باید بهاندازه نیاز عملیاتی محدود شود. دسترسی نامحدود میان این دو حوزه میتواند امکان گسترش تهدیدات از یک رایانه اداری آلوده به تجهیزات صنعتی را افزایش دهد.
استفاده از ناحیههای شبکه مجزا، Industrial DMZ و مسیرهای ارتباطی کنترلشده به محدودسازی این ریسک کمک میکند.
اقدام پیشنهادی: مسیرهای ارتباطی میان شبکه اداری، سرورهای عملیاتی و تجهیزات کنترل را بررسی کنید و ارتباطات غیرضروری را حذف کنید.
۴. استفاده از فایروال صنعتی و کنترل ترافیک
فایروال صنعتی میتواند ارتباطات میان ناحیههای شبکه را بر اساس قوانین مشخص کنترل کند. این تجهیزات در صورت پیکربندی صحیح، امکان محدودسازی دسترسی به سرویسها، آدرسها و مسیرهای ارتباطی غیرضروری را فراهم میکنند.
انتخاب فایروال باید با توجه به پروتکلهای صنعتی، نیازهای ارتباطی، عملکرد شبکه و الزامات بهرهبرداری انجام شود.
اقدام پیشنهادی: قوانین فایروال را بر اساس اصل حداقل دسترسی تعریف کنید و از ایجاد مجوزهای گسترده و غیرضروری بپرهیزید.
۵. مدیریت حسابهای کاربری و احراز هویت
استفاده از حسابهای مشترک، رمزهای عبور ضعیف یا دسترسیهای دائمی میتواند احتمال سوءاستفاده از سامانههای صنعتی را افزایش دهد.
هر کاربر باید متناسب با مسئولیت خود به تجهیزات و نرمافزارهای موردنیاز دسترسی داشته باشد. همچنین حسابهای متعلق به کارکنان سابق یا پیمانکارانی که دیگر به شبکه نیاز ندارند، باید در زمان مناسب غیرفعال شوند.
در سامانههایی که پشتیبانی میکنند، احراز هویت چندمرحلهای نیز میتواند سطح حفاظت را افزایش دهد.
اقدام پیشنهادی: حسابهای کاربری را بهصورت دورهای بازبینی کنید، مجوزهای غیرضروری را حذف کنید و برای دسترسیهای حساس از روشهای احراز هویت قوی استفاده کنید.
۶. تهیه نسخه پشتیبان و آزمایش بازیابی
نسخه پشتیبان یکی از مهمترین ابزارهای بازیابی پس از حوادث سایبری است. در محیط صنعتی، تهیه نسخه پشتیبان باید فراتر از فایلهای اداری باشد و اطلاعات حیاتی تولید را نیز پوشش دهد.
موارد مهم عبارتاند از:
- برنامهها و تنظیمات PLC
- پیکربندی HMI و SCADA
- تنظیمات تجهیزات شبکه صنعتی
- پایگاه داده و اطلاعات سامانه MES
- فایلهای مهندسی و مستندات پیکربندی
نسخههای پشتیبان باید بهصورت کنترلشده نگهداری شوند و دسترسی به آنها محدود باشد. همچنین وجود نسخه پشتیبان بدون آزمایش بازیابی، تضمین نمیکند که سیستم پس از حادثه قابل بازگردانی باشد.
اقدام پیشنهادی: برنامه مشخصی برای تهیه نسخه پشتیبان ایجاد کنید و بازیابی اطلاعات و پیکربندی تجهیزات را بهصورت دورهای آزمایش کنید.
۷. مدیریت آسیبپذیریها و بهروزرسانیهای امنیتی
تجهیزات صنعتی ممکن است دارای آسیبپذیریهای شناختهشده باشند. بااینحال، نصب هر بهروزرسانی در محیط OT باید با توجه به سازگاری نرمافزارها، تأثیر بر ارتباطات و الزامات عملیاتی انجام شود.
بهروزرسانی بدون آزمایش ممکن است باعث اختلال در ارتباط میان کنترلر، HMI، SCADA یا سایر تجهیزات شود.
اقدام پیشنهادی: آسیبپذیریهای شناختهشده را بررسی کنید، بهروزرسانیها را پیش از اجرا در محیط مناسب آزمایش کنید و برای تجهیزات حساس، برنامه زمانبندی و روش بازگشت به وضعیت قبلی داشته باشید.
۸. پایش رویدادهای امنیتی و شناسایی رفتارهای مشکوک
پایش امنیتی به شناسایی فعالیتهای غیرعادی در شبکه کمک میکند. تغییرات غیرمنتظره در ارتباطات، تلاشهای ناموفق برای ورود، دسترسیهای غیرمعمول و تغییرات برنامههای کنترلی میتوانند نشانههایی از یک رخداد امنیتی باشند.
در محیطهای صنعتی، روشهای پایش باید با پروتکلها و محدودیتهای تجهیزات سازگار باشند. ابزارهای غیرفعال پایش شبکه در بسیاری از محیطهای حساس میتوانند بدون ارسال ترافیک آزمایشی اضافی، اطلاعات مفیدی فراهم کنند.
اقدام پیشنهادی: رویدادهای مهم تجهیزات و سامانهها را ثبت کنید و برای بررسی هشدارهای امنیتی و رسیدگی به فعالیتهای مشکوک، مسئول مشخصی تعیین کنید.
۹. حفاظت از دسترسیهای راه دور و تجهیزات قدیمی
دسترسی از راه دور و تجهیزات قدیمی از حوزههایی هستند که به کنترلهای امنیتی ویژه نیاز دارند.
برای دسترسی راه دور، استفاده از مسیر ارتباطی مدیریتشده، احراز هویت قوی، مجوز محدود و ثبت فعالیتها اهمیت دارد. دسترسی پیمانکاران نیز باید فقط در زمان و محدوده موردنیاز فعال باشد.
در تجهیزات قدیمی که قابلیتهای امنیتی مدرن ندارند، جداسازی شبکه، محدودسازی ارتباطات و پایش مستمر میتوانند به کاهش ریسک کمک کنند.
اقدام پیشنهادی: دسترسیهای راه دور دائمی و غیرضروری را حذف کنید، مجوزها را بازبینی کنید و برای تجهیزات قدیمی برنامه مشخصی از کنترلهای جبرانی در نظر بگیرید.
۱۰. تدوین برنامه پاسخ به حادثه و بازیابی تولید
حتی با وجود کنترلهای امنیتی مناسب، احتمال وقوع حادثه بهطور کامل از بین نمیرود. به همین دلیل، کارخانه باید از قبل بداند در صورت بروز یک رخداد سایبری چه اقداماتی باید انجام دهد.
برنامه پاسخ به حادثه باید مسئولیت افراد، روش گزارشدهی، نحوه ارزیابی اثر حادثه، شرایط جداسازی تجهیزات آسیبدیده و مراحل بازیابی را مشخص کند.
در محیطهای صنعتی، هرگونه قطع ارتباط یا خاموشکردن تجهیزات باید با درنظرگرفتن ایمنی و الزامات فرایند انجام شود. تصمیمهای عجولانه ممکن است به توقف گستردهتر تولید یا ایجاد خطر عملیاتی منجر شوند.
اقدام پیشنهادی: سناریوهای احتمالی مانند آلودگی یک رایانه مهندسی، اختلال در سرور MES یا دسترسی غیرمجاز به شبکه کنترل را بررسی کنید و برنامه پاسخ و بازیابی را بهصورت دورهای تمرین کنید.
خلاصه ۱۰ راهکار امنیت سایبری صنعتی
| راهکار | هدف اصلی |
|---|---|
| ۱. شناسایی داراییهای OT | شناخت تجهیزات و مسیرهای ارتباطی |
| ۲. ارزیابی ریسک | اولویتبندی اقدامات حفاظتی |
| ۳. تفکیک شبکه IT و OT | محدودسازی گسترش تهدید |
| ۴. فایروال صنعتی | کنترل ارتباطات مجاز |
| ۵. مدیریت حسابهای کاربری | کاهش دسترسی غیرمجاز |
| ۶. نسخه پشتیبان | بازیابی پس از حادثه |
| ۷. مدیریت آسیبپذیریها | کاهش ریسک ضعفهای شناختهشده |
| ۸. پایش امنیتی | شناسایی رفتارهای مشکوک |
| ۹. حفاظت از دسترسی راه دور | کنترل مسیرهای ورود به شبکه |
| ۱۰. پاسخ به حادثه | کاهش پیامد اختلال و تسریع بازیابی |
نکته مهم این است که اسکن آسیبپذیری و نصب بهروزرسانی نباید بدون ارزیابی تأثیر بر فرایند تولید انجام شود. برای تجهیزات حساس، روشهای غیرفعال و برنامهریزی در زمان توقف مجاز ممکن است مناسبتر باشند.
امنیت سیستمهای MES و مدیریت تولید
سیستم MES یکی از اجزای مهم کارخانه هوشمند است؛ زیرا اطلاعات اجرای تولید، کیفیت، سفارشها و وضعیت عملیات را مدیریت میکند. اختلال در این سامانه میتواند برنامهریزی تولید، قابلیت ردیابی محصولات و گزارشهای مدیریتی را تحت تأثیر قرار دهد.
برای حفاظت از MES باید چند حوزه اصلی در نظر گرفته شود:
- کنترل دسترسی مبتنی بر نقش: کاربران باید متناسب با مسئولیت شغلی خود به بخشهای مشخص دسترسی داشته باشند.
- حفاظت از پایگاه داده: اطلاعات سفارشها، سوابق تولید و نتایج کیفیت باید در برابر تغییر یا حذف غیرمجاز محافظت شوند.
- ثبت رویدادها: تغییرات حساس، ورود کاربران و عملیات مدیریتی باید قابل پیگیری باشند.
- امنیت ارتباطات: ارتباط میان MES و سایر سامانهها باید با روشهای مورد پشتیبانی و متناسب با سطح ریسک محافظت شود.
- قابلیت بازیابی: برنامه مشخصی برای پشتیبانگیری و بازیابی اطلاعات و سرویسها وجود داشته باشد.
نکته مهم آن است که MES ذاتاً یک دروازه امنیتی میان IT و OT محسوب نمیشود؛ این نقش باید توسط معماری شبکه و کنترلهای امنیتی مناسب تأمین شود.
نقش امنیت سایبری در هوش مصنوعی صنعتی
با توسعه هوش مصنوعی در کارخانهها، حفاظت از اطلاعات صنعتی اهمیت بیشتری پیدا میکند. الگوریتمهای یادگیری ماشین ممکن است برای تحلیل خرابی تجهیزات، ارزیابی کیفیت و بهینهسازی تولید از دادههای PLC، SCADA و MES استفاده کنند.
اگر این دادهها دستکاری یا آلوده شوند، خروجی مدل نیز ممکن است نادرست باشد. برای مثال، اطلاعات نادرست درباره وضعیت یک دستگاه میتواند باعث پیشبینی اشتباه خرابی یا ارائه پیشنهاد نامناسب برای تنظیم فرایند تولید شود.
بنابراین، امنیت دادهها، کنترل دسترسی به مدلها، ثبت تغییرات و اعتبارسنجی خروجیها باید بخشی از معماری هوش مصنوعی صنعتی باشد.
بهویژه در کاربردهایی که تحلیل هوشمند به سامانههای کنترلی متصل میشود، باید مرز مشخصی میان پیشنهاد تحلیلی و فرمان اجرایی وجود داشته باشد. هوش مصنوعی نباید بدون طراحی ایمن، ارزیابی خطر و کنترلهای لازم، اختیار تغییر مستقیم پارامترهای حساس فرایند را در اختیار داشته باشد.
سناریوی صنعتی؛ حفاظت از خط تولید مجهز به PLC و SCADA
فرض کنید یک کارخانه بستهبندی دارای چندین PLC زیمنس، یک سیستم SCADA مرکزی و نرمافزار MES است. اطلاعات تولید از کنترلرها دریافت میشود و پس از پردازش، در اختیار مدیران تولید قرار میگیرد. تیم پشتیبانی نیز برای رفع خطاهای نرمافزاری به دسترسی از راه دور نیاز دارد.
در این محیط، معماری امنیتی مناسب میتواند شامل تفکیک شبکه تولید از شبکه اداری، استفاده از فایروال صنعتی، ایجاد مسیر دسترسی از راه دور مدیریتشده و ثبت رویدادهای حساس باشد.
همچنین نسخههای پشتیبان برنامه PLC، پیکربندی HMI و اطلاعات MES باید مطابق برنامه مشخص نگهداری شوند و بازیابی آنها بهصورت دورهای آزمایش شود.
اگر یکی از رایانههای اداری آلوده شود، تفکیک مناسب شبکه و محدودیت دسترسی میتواند احتمال گسترش تهدید به تجهیزات کنترلی را کاهش دهد. به همین ترتیب، اگر حساب کاربری یک پیمانکار مورد سوءاستفاده قرار گیرد، محدودبودن مجوزهای آن حساب میتواند دامنه دسترسی مهاجم را محدود کند.
این سناریو نشان میدهد امنیت سایبری صنعتی تنها با نصب یک تجهیز تأمین نمیشود؛ بلکه حاصل هماهنگی میان معماری شبکه، مدیریت کاربران، فناوریهای حفاظتی و فرایندهای عملیاتی است.
نقشه راه پیادهسازی امنیت سایبری صنعتی
برای اجرای مؤثر راهکارهای امنیتی، بهتر است اقدامات در قالب یک برنامه مرحلهای انجام شوند.
- شناخت زیرساخت: تهیه فهرست تجهیزات، نرمافزارها، پروتکلها و مسیرهای ارتباطی موجود.
- تحلیل ریسک: بررسی پیامدهای احتمالی اختلال بر ایمنی، تولید، کیفیت و اطلاعات.
- طراحی معماری امنیتی: تعریف ناحیههای شبکه، ارتباطات مجاز و کنترلهای دسترسی.
- اجرای کنترلها: پیادهسازی فایروال، مدیریت هویت، پشتیبانگیری و پایش متناسب با ریسک.
- آزمون و اعتبارسنجی: بررسی عملکرد کنترلهای امنیتی بدون ایجاد اختلال غیرمجاز در تولید.
- نگهداری مستمر: بازبینی دسترسیها، مدیریت آسیبپذیریها و تمرین پاسخ به حادثه.
اجرای این مراحل باید با مشارکت تیمهای اتوماسیون، فناوری اطلاعات، نگهداری و تعمیرات و مدیریت تولید انجام شود. همکاری این بخشها کمک میکند تصمیمهای امنیتی با الزامات واقعی کارخانه هماهنگ باشند.
سؤالات متداول درباره امنیت سایبری صنعتی
آیا PLC زیمنس امکان هکشدن دارد؟
مانند سایر تجهیزات دیجیتال، کنترلرهای صنعتی نیز ممکن است در شرایط خاص دارای آسیبپذیری باشند. میزان خطر به مدل دستگاه، نسخه نرمافزار، پیکربندی امنیتی و نحوه اتصال به شبکه بستگی دارد. محدودسازی دسترسی مهندسی، مدیریت تغییرات و بهروزرسانی کنترلشده میتوانند ریسک را کاهش دهند.
آیا استفاده از VLAN برای امنیت شبکه صنعتی کافی است؟
خیر. VLAN یکی از ابزارهای تفکیک منطقی شبکه است، اما بهتنهایی جایگزین فایروال، مدیریت دسترسی و کنترل مسیرهای ارتباطی نیست. امنیت مؤثر به معماری مناسب و ترکیبی از کنترلهای حفاظتی نیاز دارد.
آیا شبکه OT باید کاملاً از اینترنت جدا باشد؟
لزومی ندارد همه کارخانهها به یک معماری کاملاً منفصل نیاز داشته باشند. تصمیم باید بر اساس ریسک، الزامات عملیاتی و نیازهای ارتباطی گرفته شود. برای بسیاری از محیطها، ارتباطات محدود و کنترلشده مناسبتر از دسترسی آزاد است.
استاندارد IEC 62443 چه کاربردی دارد؟
این خانواده استاندارد چارچوبی برای مدیریت و پیادهسازی امنیت سامانههای اتوماسیون و کنترل صنعتی ارائه میکند. موضوعاتی مانند ارزیابی ریسک، مدیریت امنیت، ناحیههای امنیتی و مسیرهای ارتباطی کنترلشده در این چارچوب مورد توجه قرار میگیرند.
چرا امنیت MES مهم است؟
زیرا MES اطلاعات مهم تولید، کیفیت، سفارشها و قابلیت ردیابی محصولات را مدیریت میکند. تغییر غیرمجاز این اطلاعات ممکن است بر تصمیمهای عملیاتی، گزارشهای مدیریتی و سوابق تولید اثر بگذارد.
آیا نصب فایروال صنعتی برای حفاظت کامل کافی است؟
خیر. فایروال یکی از اجزای دفاع چندلایه است. امنیت مؤثر نیازمند کنترل دسترسی، مدیریت تجهیزات، پشتیبانگیری، پایش امنیتی و برنامه واکنش به حوادث است.
چگونه میتوان از تجهیزات صنعتی قدیمی محافظت کرد؟
اگر تجهیزات قدیمی از قابلیتهای امنیتی جدید پشتیبانی نکنند، میتوان با جداسازی شبکه، محدودسازی ارتباطات، کنترل دسترسی به ایستگاههای مهندسی و پایش ترافیک، ریسک را کاهش داد. این اقدامات باید متناسب با محدودیتهای فنی و الزامات بهرهبرداری طراحی شوند.
جمعبندی؛ امنیت سایبری پیشنیاز کارخانه هوشمند
توسعه کارخانههای هوشمند و اتصال سیستمهای تولید به شبکههای اطلاعاتی، فرصتهای ارزشمندی برای افزایش بهرهوری، بهبود کیفیت و ارتقای قابلیت پایش تجهیزات ایجاد کرده است. بااینحال، هر اتصال جدید باید از نظر امنیتی بررسی شود؛ زیرا تهدیدات سایبری در محیط صنعتی ممکن است مستقیماً بر تجهیزات فیزیکی و استمرار تولید اثر بگذارند.
حفاظت از PLC، SCADA، MES و سایر سامانههای صنعتی نیازمند رویکردی جامع است که شناسایی داراییها، ارزیابی ریسک، تفکیک شبکه، کنترل دسترسی، پایش امنیتی، مدیریت آسیبپذیری و بازیابی پس از حادثه را در بر گیرد.
استانداردهایی مانند IEC 62443 و راهنماهای NIST میتوانند مبنایی برای طراحی و ارزیابی این اقدامات باشند. همچنین راهکارهای امنیت شبکه صنعتی زیمنس، از جمله تجهیزات SCALANCE S و راهکار SINEMA Remote Connect، میتوانند متناسب با مدل محصول و نیازهای عملیاتی، بخشی از معماری حفاظتی کارخانههای مجهز به اتوماسیون صنعتی را تشکیل دهند.
در نهایت، امنیت سایبری صنعتی با یک اقدام یا محصول منفرد تأمین نمیشود؛ بلکه به ترکیبی از فناوری، فرایندهای مدیریتی و نظارت مستمر نیاز دارد. در صنعت ۴.۰، کارخانه هوشمند تنها کارخانهای متصل و دادهمحور نیست؛ بلکه باید زیرساختی امن، پایدار و قابلاعتماد نیز داشته باشد.
برای آشنایی بیشتر با تجهیزات شبکه صنعتی، سیستمهای اتوماسیون زیمنس و راهکارهای ارتباطی کارخانه هوشمند، سایر مطالب تخصصی ایران اتوماسیون را مطالعه کنید.


ثبت ديدگاه